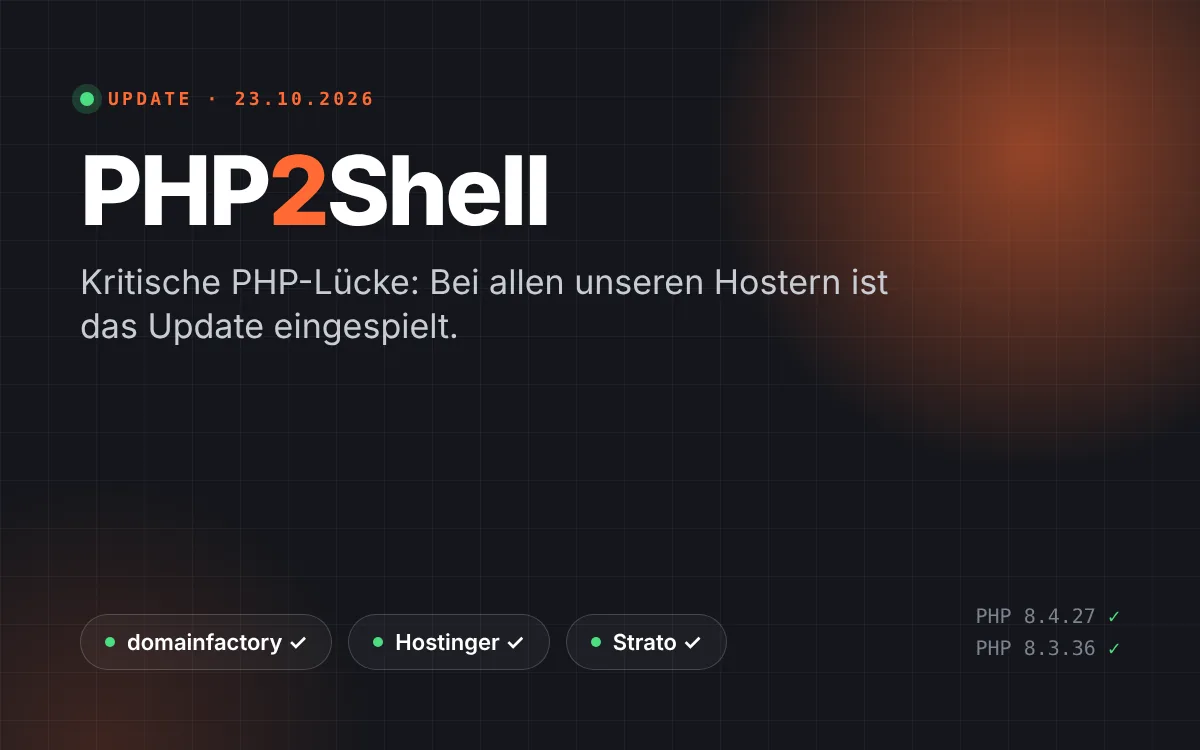
Vielleicht haben Sie es in den Nachrichten gelesen: In PHP, der Technik hinter WordPress und vielen anderen Websites, stecken zwei kritische Sicherheitslücken. Die kurze Antwort für unsere Kunden: Die Lücke ist bei allen unseren Hostern geschlossen. Und wir haben alle Websites weiter im Blick.
Was ist passiertEine Lücke im Fundament, nicht im Haus
Unter dem Namen „PHP2Shell“ warnen Sicherheitsexperten und das BSI vor zwei Schwachstellen (CVE-2026-109618 und CVE-2026-109619). Sie stecken nicht in WordPress, nicht im Theme und nicht in einem Plugin, sondern in PHP selbst, also in der Software auf dem Server.
Angreifer könnten im schlimmsten Fall ohne Anmeldung Befehle auf dem Server ausführen.
Egal ob WordPress, Shop oder Vereinsseite: Entscheidend ist die PHP-Version beim Hoster.
Das PHP-Team hat die Korrekturen am 21.10. veröffentlicht, unsere Hoster haben sie installiert.
Die Updates sind eingespielt
Die Websites unserer Kunden liegen bei drei Hostern. Alle drei haben die Sicherheitsupdates inzwischen auf ihren Servern installiert und das bestätigt.
Alle Patches eingespielt, Wartung am 22.10. abgeschlossen.
Fix auf allen Hosting-Servern installiert, seit 22.10. morgens.
Update auf allen Projekten installiert, per Mail bestätigt am 22.10.
Wir bleiben dran
- Im BlickAlle von uns betreuten Websites stehen unter Beobachtung.
- Version prüfenWir kontrollieren, ob die abgesicherte PHP-Version wirklich läuft.
- ZusatzschutzWo eine Seite über Cloudflare läuft, filtern zusätzliche Regeln Angriffe heraus.
- EingreifenFällt etwas auf, handeln wir sofort.
Ein Update von WordPress oder Plugins hilft gegen diese Lücke nicht, das Update passiert auf dem Server. Darum kümmern sich Hoster und wir. Bei Fragen sind wir trotzdem gern für Sie da.
Welche PHP-Versionen sind abgesichert?
| PHP-Zweig | Noch betroffen | Abgesichert ab |
|---|---|---|
| PHP 8.5 | bis 8.5.11 | 8.5.12 |
| PHP 8.4 | bis 8.4.26 | 8.4.27 |
| PHP 8.3 | bis 8.3.35 | 8.3.36 |
| PHP 8.2 | bis 8.2.34 | 8.2.35 |
| PHP 8.1 und älter | alle | kein offizielles Update |
Gut zu wissen: Manche Hoster bauen die Korrektur direkt in die vorhandene Version ein, ohne die Nummer zu ändern (zum Beispiel Hostinger). Eine ältere Versionsnummer heißt also nicht automatisch, dass eine Seite ungeschützt ist. Wir prüfen das für unsere betreuten Seiten einzeln.
Läuft eine Website noch auf PHP 8.1 oder älter, ist ein Wechsel auf eine aktuelle Version jetzt besonders wichtig. Sprechen Sie uns an, wir helfen beim Umstieg.
Muss ich mir Sorgen machen?
Nein. Wir behalten die betreuten Seiten und die Meldungen der Sicherheits-Plugins in den nächsten Tagen besonders genau im Auge. Sollte uns etwas auffallen, melden wir uns direkt bei Ihnen.
Hilft es, WordPress zu aktualisieren?
Nein. Die Lücke steckt in PHP auf dem Server und lässt sich nur dort schließen. WordPress halten wir natürlich trotzdem aktuell.
Meine Website liegt bei einem anderen Anbieter. Was nun?
Fragen Sie Ihren Hoster, ob die PHP-Updates vom 21. Oktober eingespielt sind. Oder melden Sie sich bei uns, dann prüfen wir das für Sie.
Fragen zu Ihrer Website?
Wir schauen gern nach, wie es um Ihre Seite steht, auch wenn sie bisher nicht von uns betreut wird.
Kontakt aufnehmenZum Support ↗Quellen: PHP Security Advisory vom 21.10.2026 · BSI-Cybersicherheitswarnung · Tenable FAQ